보안
7건
기사 통계를 확인하고 있습니다.
에이전트 앱 레드팀 벤치마크 GreyZone 공개
GreyZone은 실제 에이전트 앱에서 자동 생성 공격이 보안 정책 위반을 일으키는 능력을 평가한다.
사고 주입 공격, 에이전트 탈취율 50%
추론 문체를 모방한 간접 주입이 에이전트 작업을 탈취하며 최대 50%의 공격 성공률을 기록했다.
프롬프트 주입 방어기, 계약서 오탐률 최대 92%
법률 계약 검토용 방어기 11종이 높은 오탐률을 보였고, LLM 연쇄 방식은 비용과 성능을 개선했다.
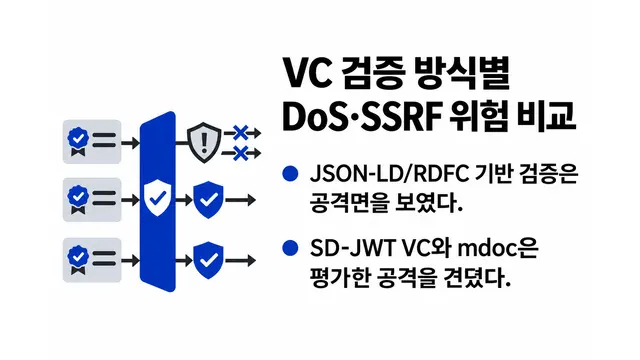
VC 검증 파이프라인의 DoS·SSRF 위험 비교
JSON-LD/RDFC 기반 VC 검증은 공격면을 보인 반면 SD-JWT VC와 mdoc은 평가한 공격을 견뎠다.
코딩 에이전트 메모리 파일의 보안 위험
프로젝트 메모리 파일이 지시 주입 경로로 악용될 수 있지만, 보안 영향은 에이전트별로 일관되지 않았다.
도구 명세 변경 막는 ToolContractGate 공개
승인 당시 OpenAPI 계약과 실행 시점 명세를 비교해 도구 호출 드리프트를 탐지하는 평가기가 공개됐다.
AgentTracer, 간접 프롬프트 주입 경로 추적
AgentTracer는 LLM 에이전트의 의도 이탈을 탐지해 주입 지점과 공격 경로를 높은 정확도로 복원한다.